#00 Technologická architektura MMS
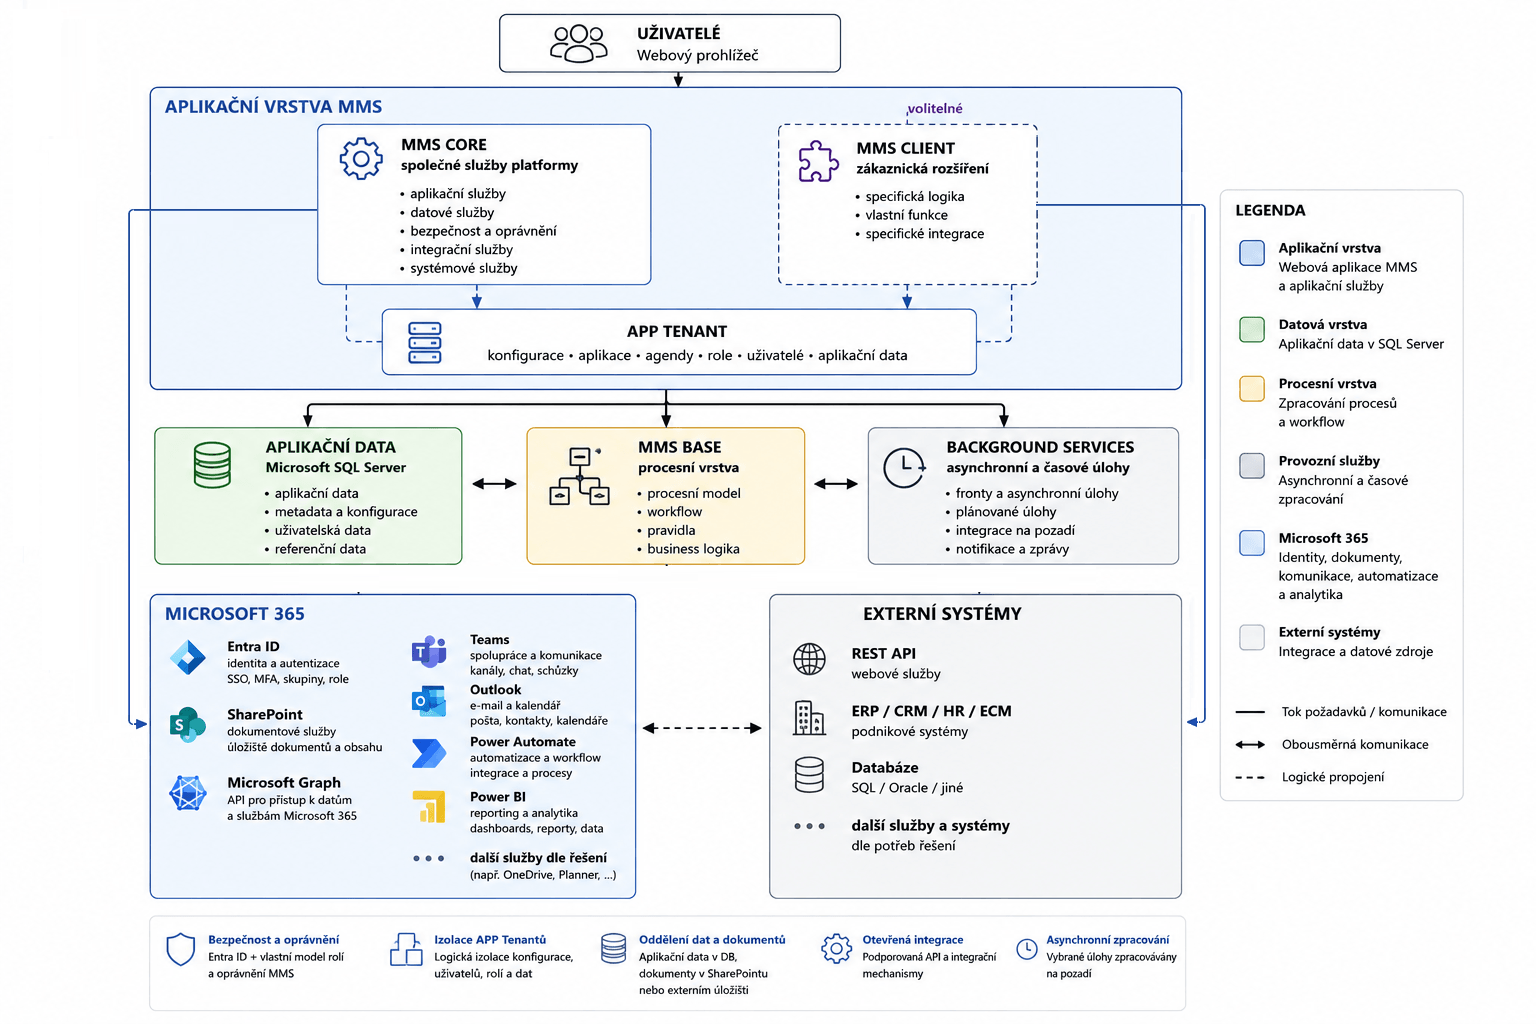
Technologická architektura MMS popisuje technické komponenty platformy, jejich vzájemné vazby a napojení na Microsoft 365, datová a dokumentová úložiště a externí systémy. Doplňuje logický pohled na architekturu MMS o informace o aplikační, procesní, datové a integrační vrstvě a jejich provozním uspořádání.
Úvod
Technologická architektura MMS popisuje technické uspořádání platformy, její hlavní komponenty a jejich vzájemné vazby. Zachycuje aplikační a procesní služby MMS, datovou a dokumentovou vrstvu, služby Microsoft 365 a integrace s dalšími podnikovými systémy.
Technologická architektura
Technologický základ
| Oblast | Technologické řešení |
|---|---|
| Aplikační vrstva | Webová aplikace MMS provozovaná v prostředí Microsoft .NET Framework 4.8 / IIS. |
| Technologický stack | Microsoft .NET Framework 4.8; HTML šablony + JavaScript/jQuery; vlastní datová knihovna; vlastní scheduler jako Windows Service; standardní .NET Framework cache. |
| MMS CORE | Společný produktový základ poskytující aplikační, procesní, datové, bezpečnostní a integrační služby. |
| MMS CLIENT | Volitelná vrstva pro programová zákaznická rozšíření a specifické integrace nad standardními možnostmi CORE |
| APP Tenant | Logicky samostatné aplikační prostředí s vlastní konfigurací, uživateli, rolemi, aplikacemi, agendami a aplikačními daty. |
| Procesní vrstva | Procesy a workflow zpracovává procesní vrstva MMS BASE / EM-BASE. |
| Background services | Serverová služba zajišťující asynchronní a časové zpracování a plánované úlohy. |
| Cache | Standardní mechanismy .NET Framework cache. |
| Databázová vrstva | Microsoft SQL Server; přístup k databázi zajišťuje datová vrstva MMS. |
| Dokumentové úložiště | Dokumentový obsah může být oddělen od aplikačních dat MMS a může být podle architektury řešení uložen v SharePointu nebo podporovaném externím úložišti. |
| Integrace | Microsoft Graph, SharePoint API, REST API, databázová a další integrační rozhraní. |
Tenanty, data a izolace
Každý APP Tenant představuje logicky oddělené aplikační prostředí s vlastní aplikační databází, konfigurací, uživateli, rolemi a nastavením. Procesy jsou navrhovány a spravovány v kontextu příslušného APP Tenantu, jejich zpracování technicky zajišťuje společná procesní vrstva MMS BASE / EM-BASE. Procesní data jednotlivých APP Tenantů jsou logicky oddělena. Dokumentový obsah může být podle architektury řešení uložen v SharePointu nebo podporovaném File Systemu.
Microsoft 365 a identity
Microsoft Entra ID zajišťuje identitu a autentizaci uživatelů MMS. Podle architektury řešení mohou být pro řízení přístupů využity také skupiny a aplikační role Microsoft Entra ID. Nad identitou Microsoft Entra ID uplatňuje MMS vlastní aplikační a procesní model rolí a oprávnění.
Microsoft Entra ID zajišťuje identitu a autentizaci uživatelů, SharePoint může poskytovat dokumentové služby a Microsoft Graph a další rozhraní umožňují využívat služby Microsoft 365 z aplikací MMS. Nad identitou Microsoft Entra ID doplňuje MMS vlastní aplikační a procesní model rolí a oprávnění.
Technické a provozní charakteristiky
Kapacita a škálování
Kapacitní požadavky MMS nejsou určovány pouze počtem uživatelů. Ovlivňuje je zejména jejich souběžná aktivita, charakter aplikací a procesů, objem a struktura dat, dokumentové scénáře, integrace a požadovaná odezva. Jednotlivé části provozního prostředí se dimenzují podle charakteru konkrétního řešení.
Provozní topologie
Standardní architektura využívá aplikační vrstvu provozovanou prostřednictvím IIS a databázovou vrstvu Microsoft SQL Server. Standardní architektura MMS není založena na multi-node aplikační topologii s load balancingem ani na kontejnerizovaném nasazení.
Dostupnost a kontinuita
Dostupnost, zálohování a obnova jednotlivých technologických vrstev jsou řešeny podle zvoleného provozního modelu, infrastruktury a požadavků konkrétního řešení.
Monitoring a logování
MMS obsahuje vlastní nástroje pro provozní diagnostiku a dohled nad během aplikace. V administračním rozhraní jsou pro oprávněné administrátory dostupné zejména aplikační logy chyb a trasování běhu aplikace, které umožňují analyzovat chyby a průběh jednotlivých operací. Vedle provozních logů MMS eviduje také historii změn a procesních operací potřebnou pro dohledatelnost činností uživatelů a audit jednotlivých agend.
AI služby
AI je volitelnou součástí architektury MMS. Podle konkrétního řešení lze využívat integrované GPT modely nebo podporované služby Microsoft Copilot. Jejich dostupnost a způsob zapojení závisí na architektuře a konfiguraci konkrétního řešení.
Provozní model
MMS může být podle zvoleného provozního modelu provozováno ve společném prostředí SaaS nebo v samostatném prostředí Standalone provozovaném společností EMRIS nebo v samostatném prostředí Standalone v infrastruktuře zákazníka či jím určeného provozovatele. Umístění jednotlivých technologických vrstev a rozdělení provozních odpovědností vycházejí z architektury konkrétního řešení. Rozsah administrativního přístupu a provozních odpovědností se řídí zvoleným provozním modelem a podmínkami konkrétního řešení.
Klíčové principy
-
Vrstvená architektura – oddělení aplikační, procesní, datové a integrační vrstvy.
-
Společný MMS CORE – produktový základ a společné služby platformy.
-
Oddělený MMS CLIENT – specifická programová rozšíření mimo produktový základ.
-
Izolace APP Tenantů – oddělení konfigurace, uživatelů, rolí a aplikačních dat.
-
Oddělení dat a dokumentů – odpovídající úložiště podle charakteru obsahu.
-
Otevřená integrace – Microsoft 365, API, databáze a podnikové systémy.
Související stránky
