A-13 Role
Nastavení centrálního řízení oprávnění Kolekce nebo modulu pomocí role s oprávněním, jejich obsazení na hlavní položce a přenosu oprávnění na položky připojených modulů.
Úvod
Řízení oprávnění Kolekce nebo modulu pomocí rolí umožňuje spravovat přístup k hlavní položce a navazujícím položkám připojených modulů z jednoho místa.
Správce nejprve vytvoří potřebné role a určí jejich výchozí oprávnění na modulu. Na konkrétní hlavní položce Kolekce se následně do rolí přiřadí uživatelé nebo skupiny. Při vytvoření položky v připojeném modulu se oprávnění převezmou z hlavní položky.
U Kolekce se role definují centrálně, jejich konkrétní obsazení se řídí na hlavní položce a oprávnění se následně přenášejí na položky připojených modulů.
Výsledkem je jednotné řízení přístupu k celé Kolekci (více modulů) bez nutnosti nastavovat oprávnění každé nové položky samostatně.
Skladba stránky
Nastavení aplikace (⚙️) → Administrace (♣️) → Role (📄)
Nastavení funkce probíhá v několika částech administrace a aplikace MMS:
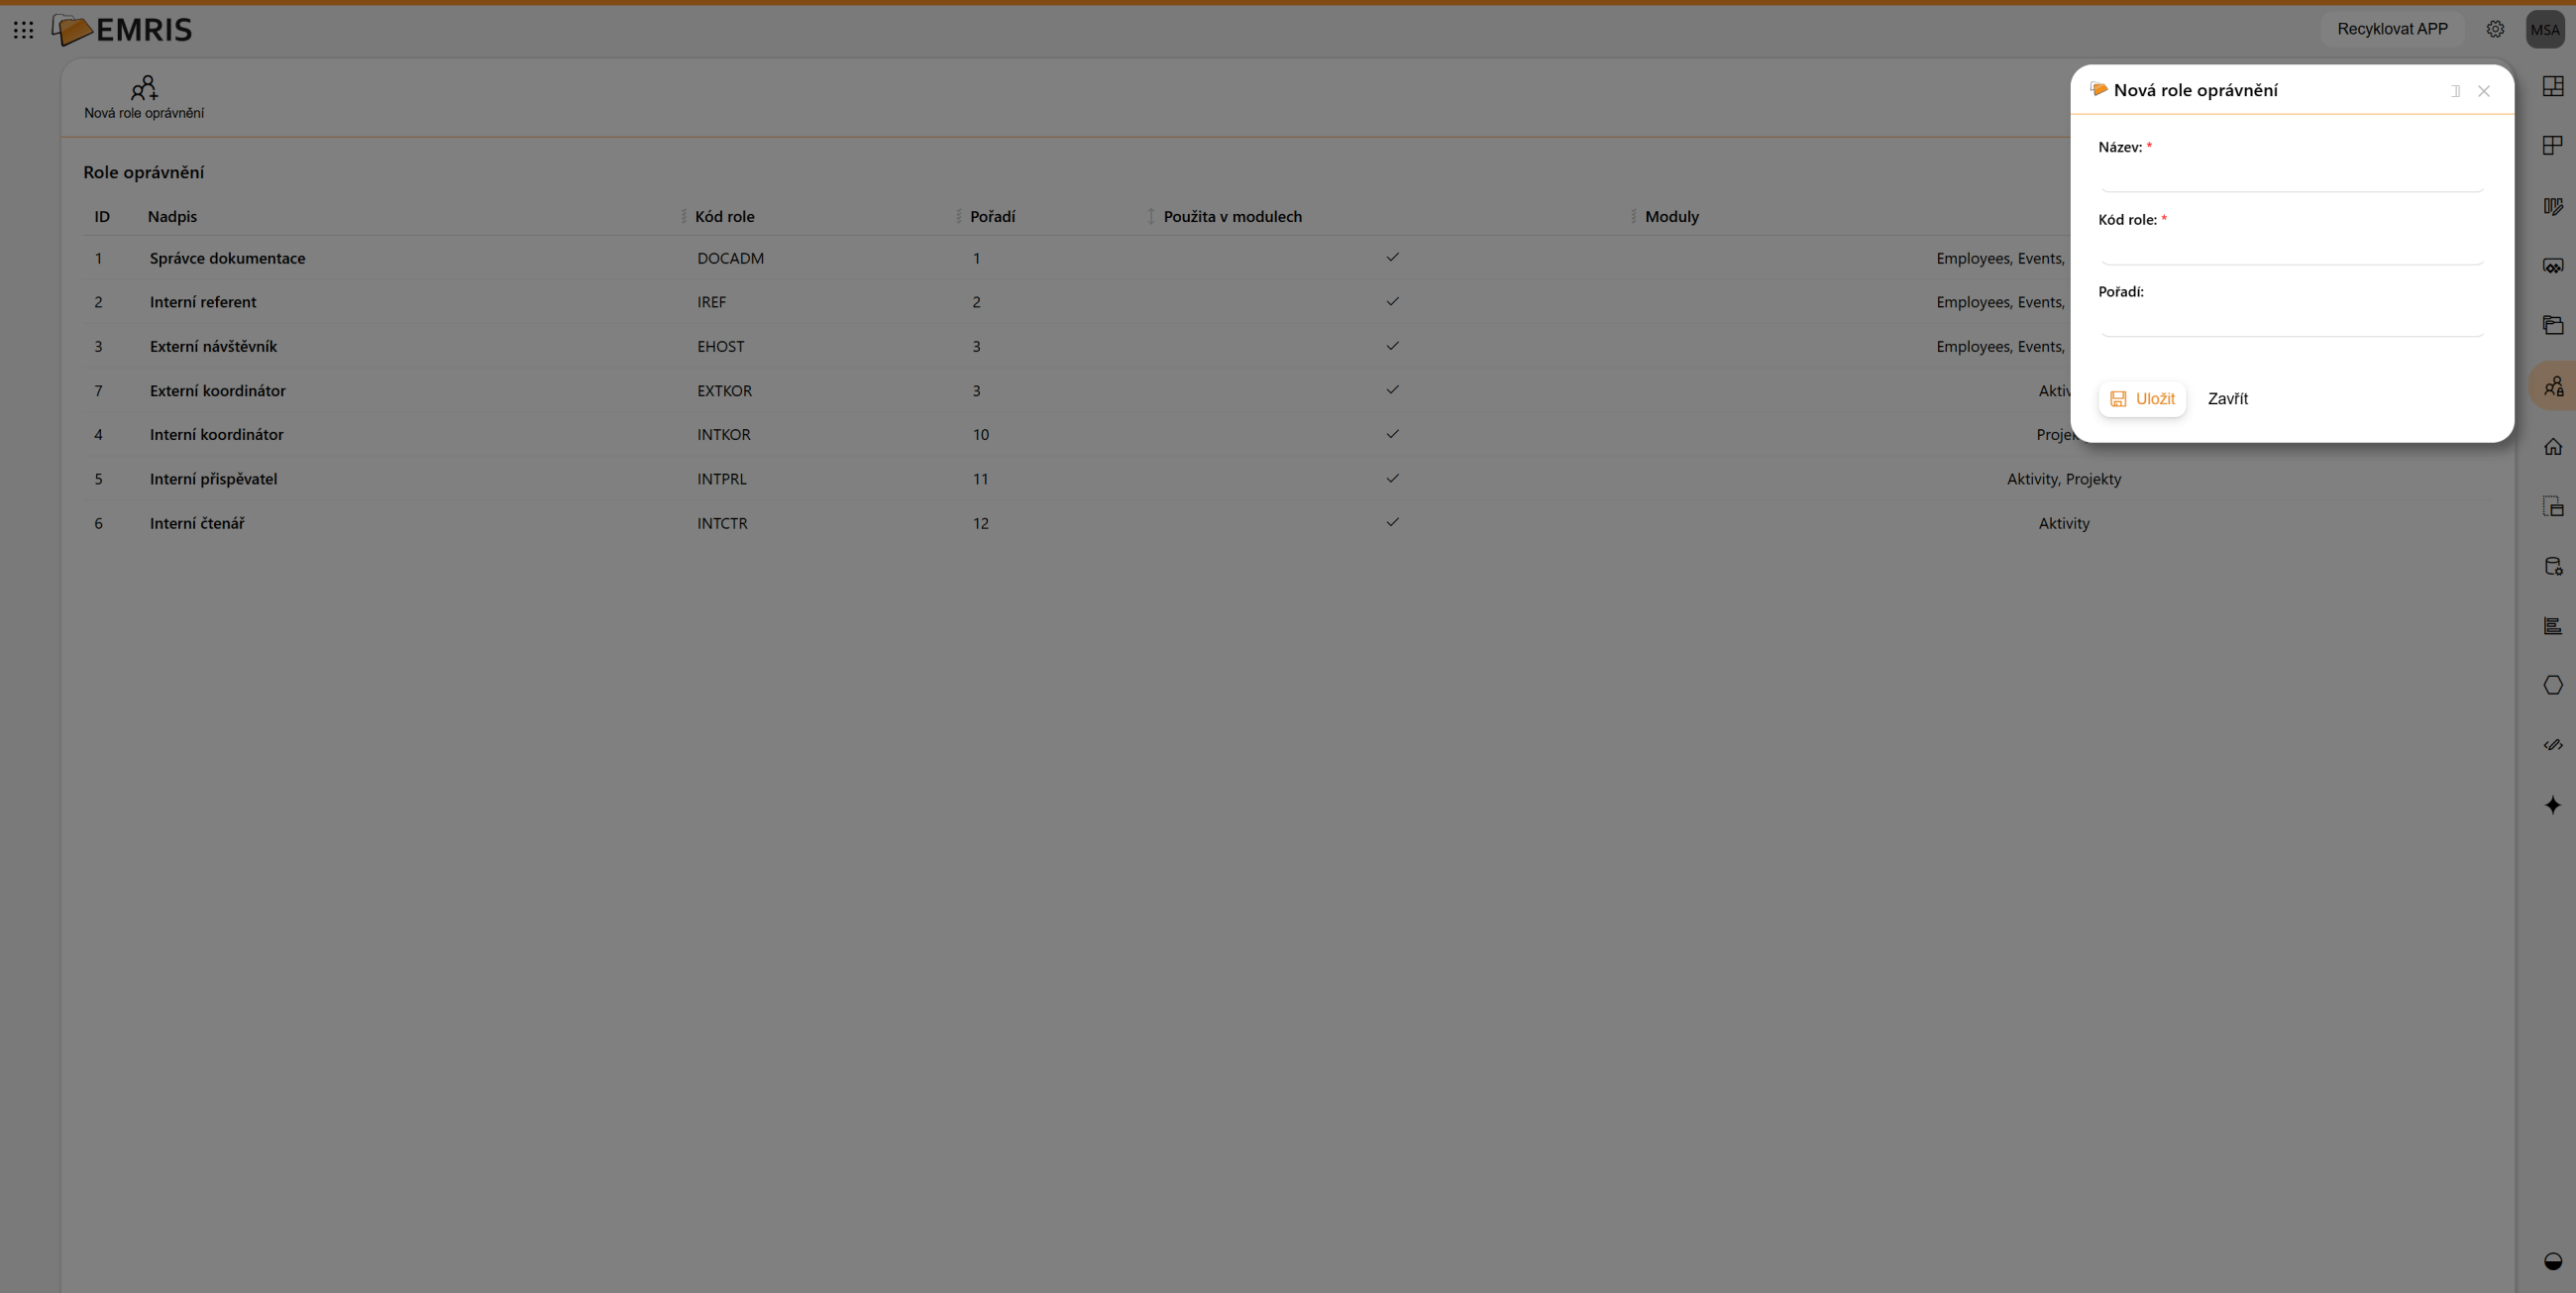
- Role oprávnění – vytvoření a správa používaných rolí.
- Hlavní modul Kolekce – aktivace řízení položek prostřednictvím rolí.
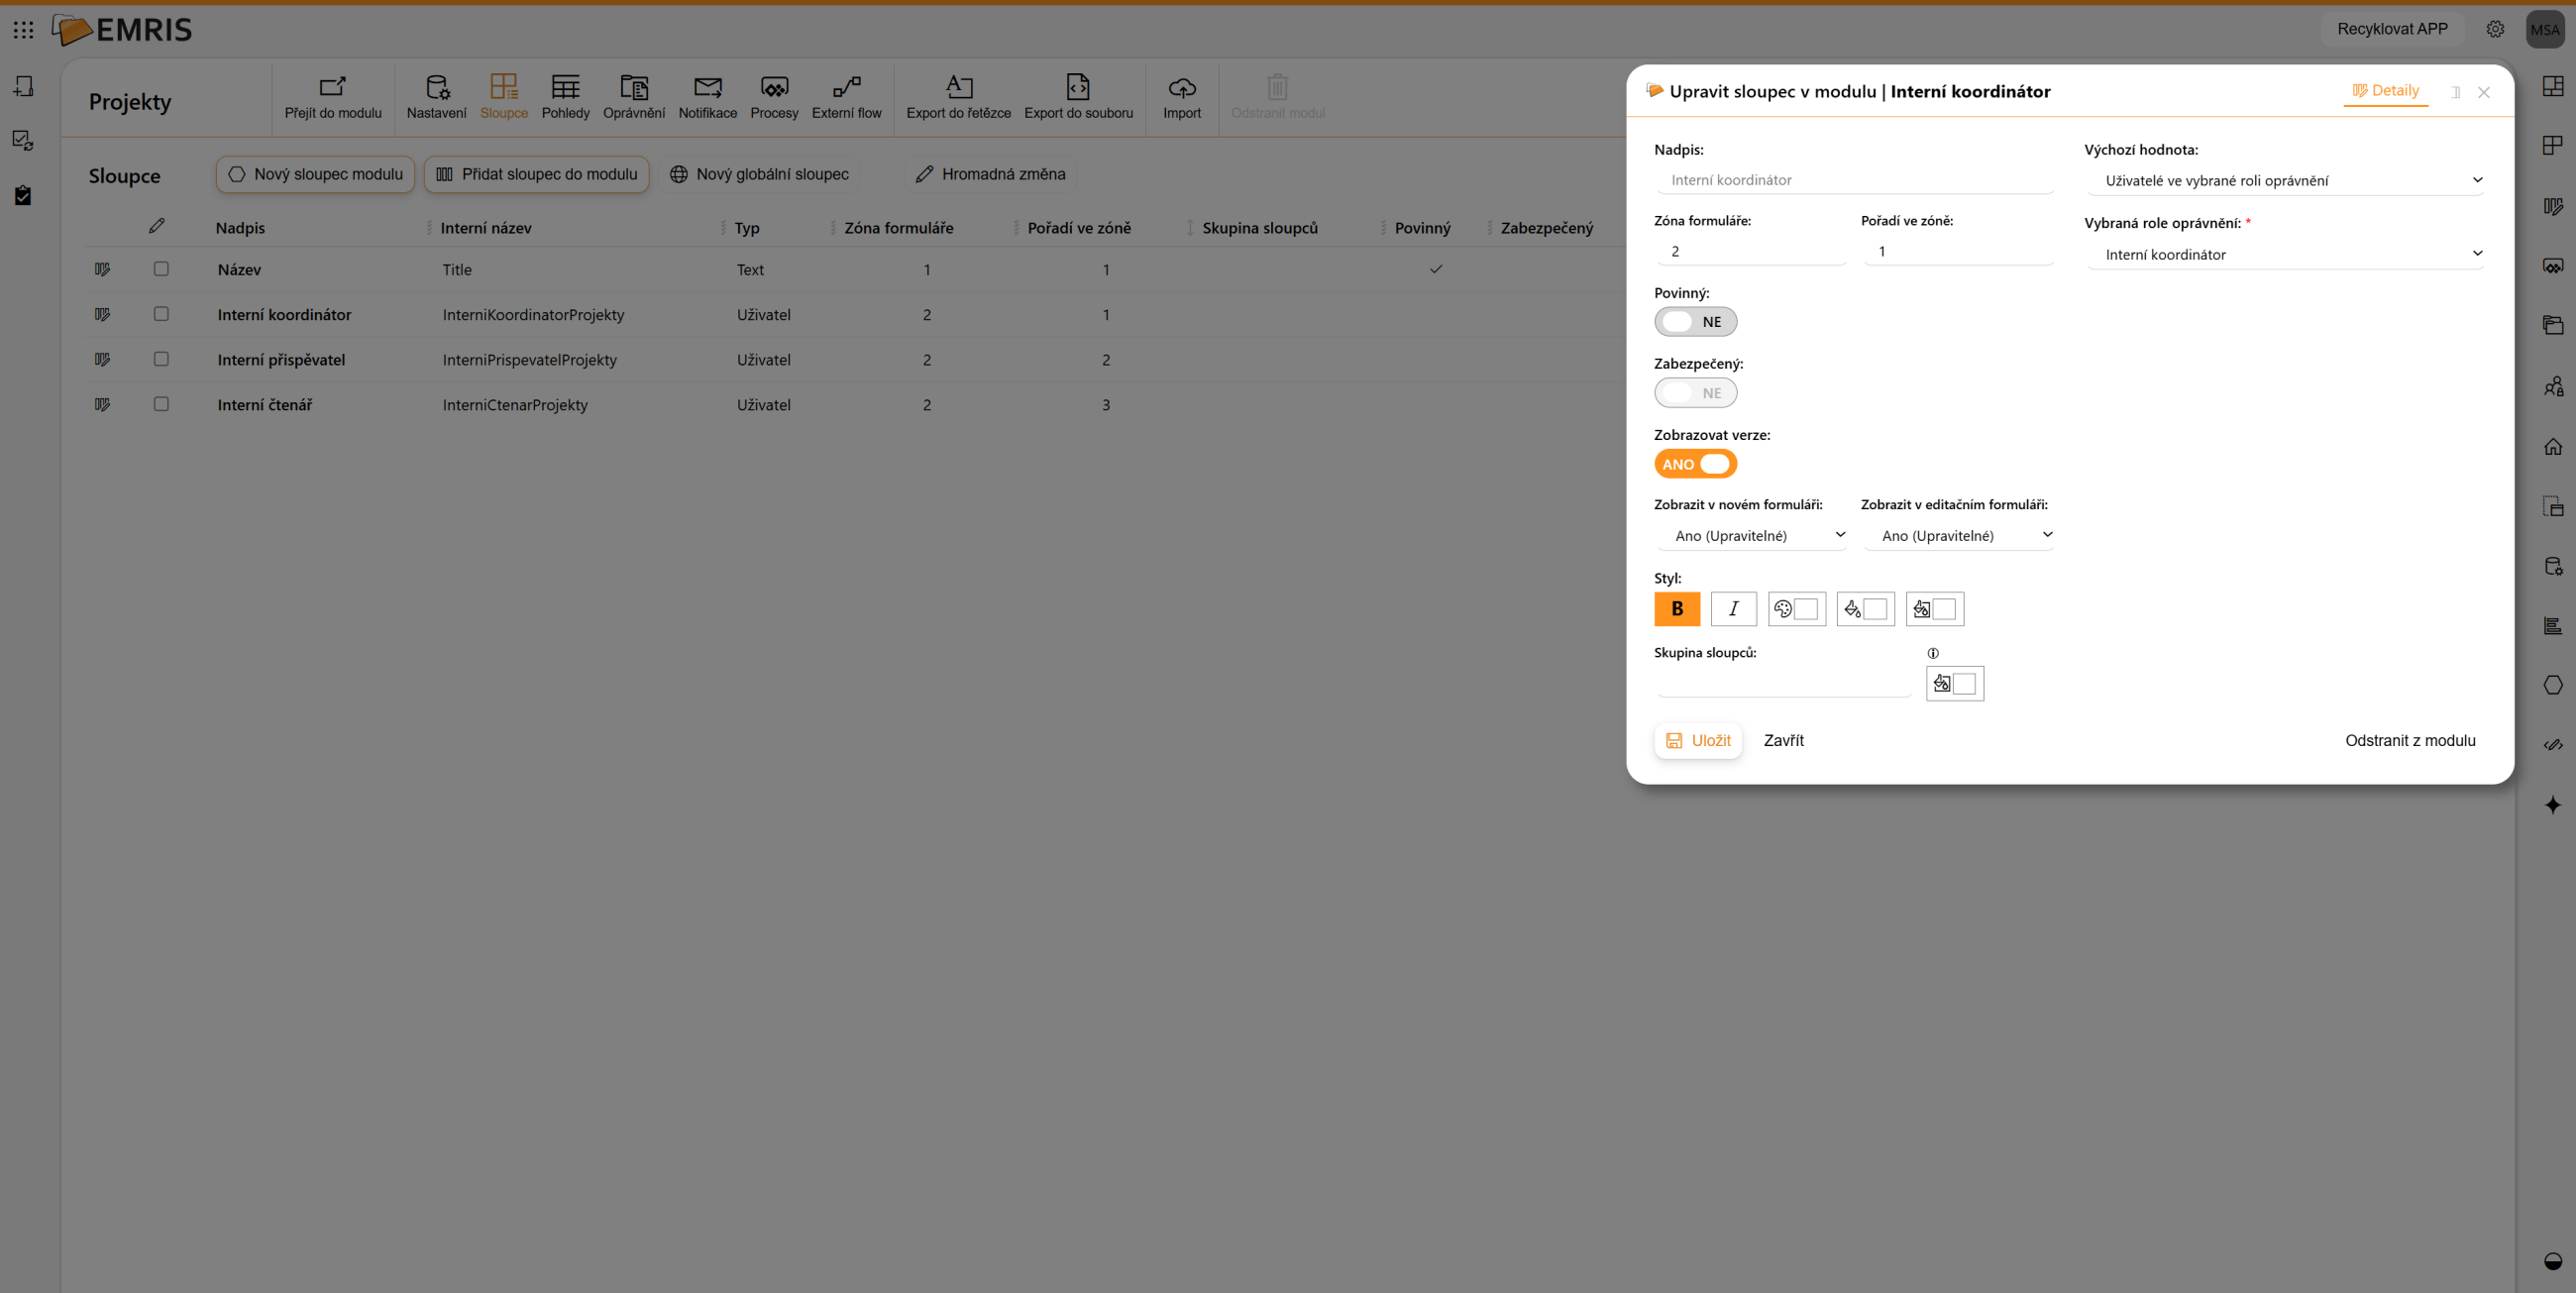
- Hlavní modul Kolekce - přiřazení rolí (mapování) do připravených sloupců sloupce
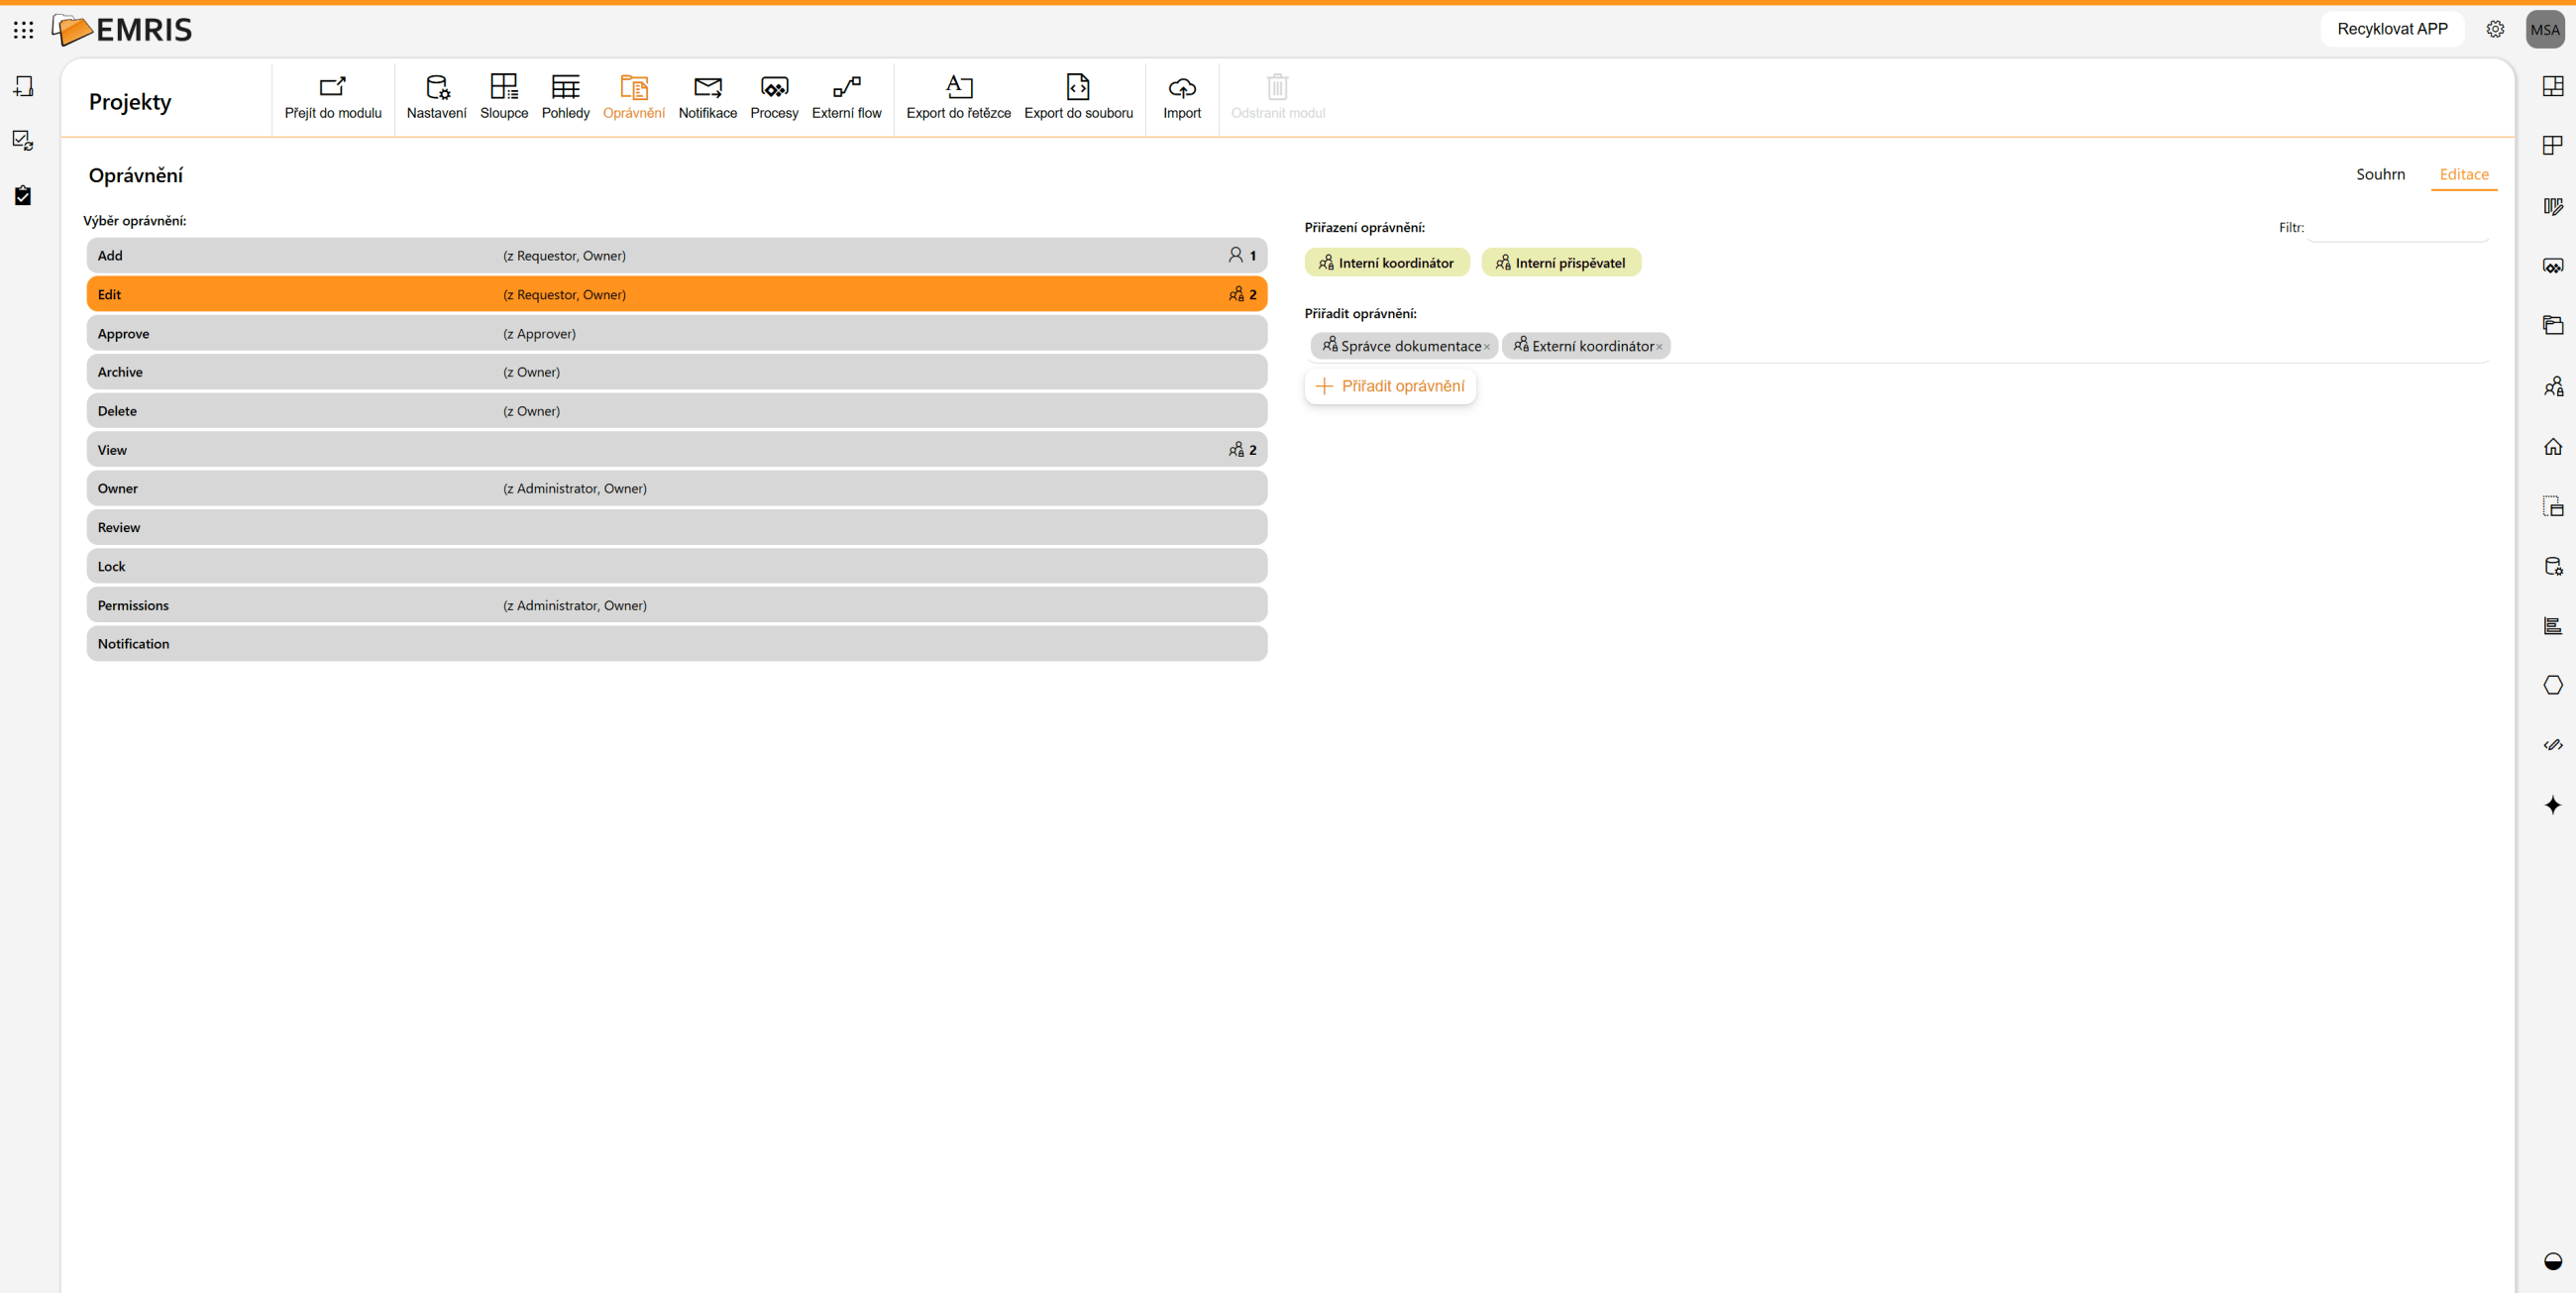
- Hlavní modul Kolekce – přiřazení oprávnění jednotlivým rolím
- Hlavní modul Kolekce - přiřazení vychozích oprávnění na modulu (skupiny, uživatelé)
- Připojené moduly – aktivace řízení oprávnění na navazujících položkách.
- Moduly Kolekce – přiřazení oprávnění jednotlivým rolím (Add řídí hlavní modul)
- Moduly Kolekce - přiřazení vychozích oprávnění na modulu (skupiny, uživatelé)
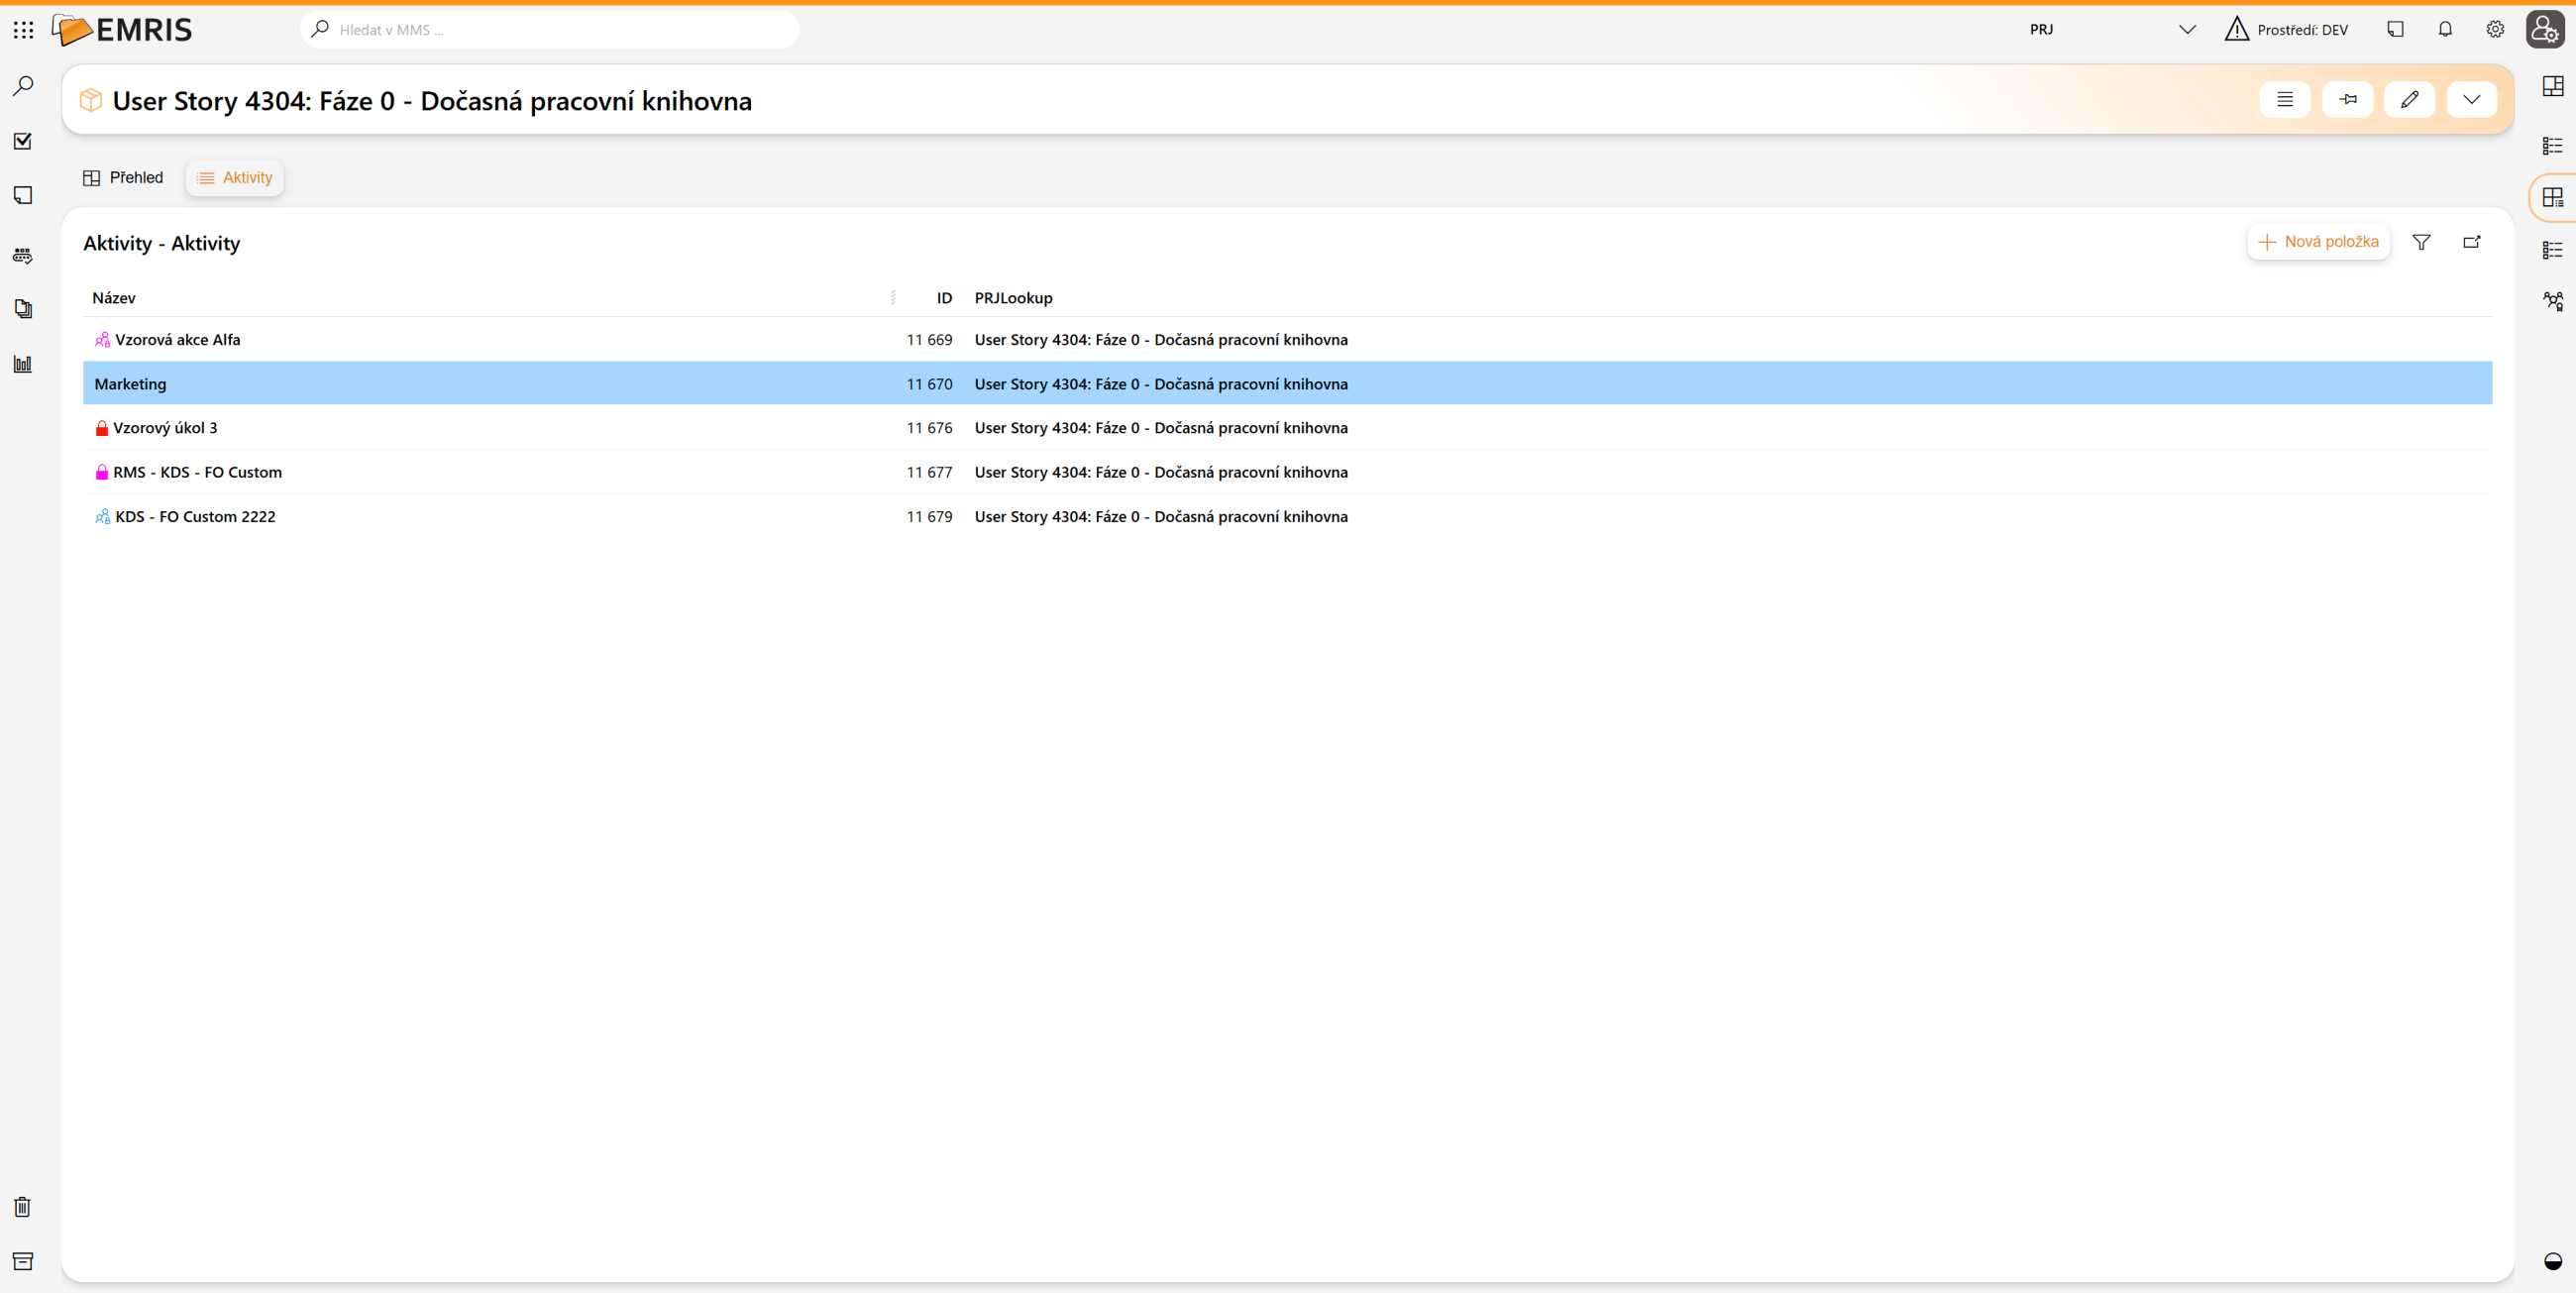
Provoní část - Hlavní položka Kolekce – přiřazení konkrétních uživatelů a skupin do rolí.
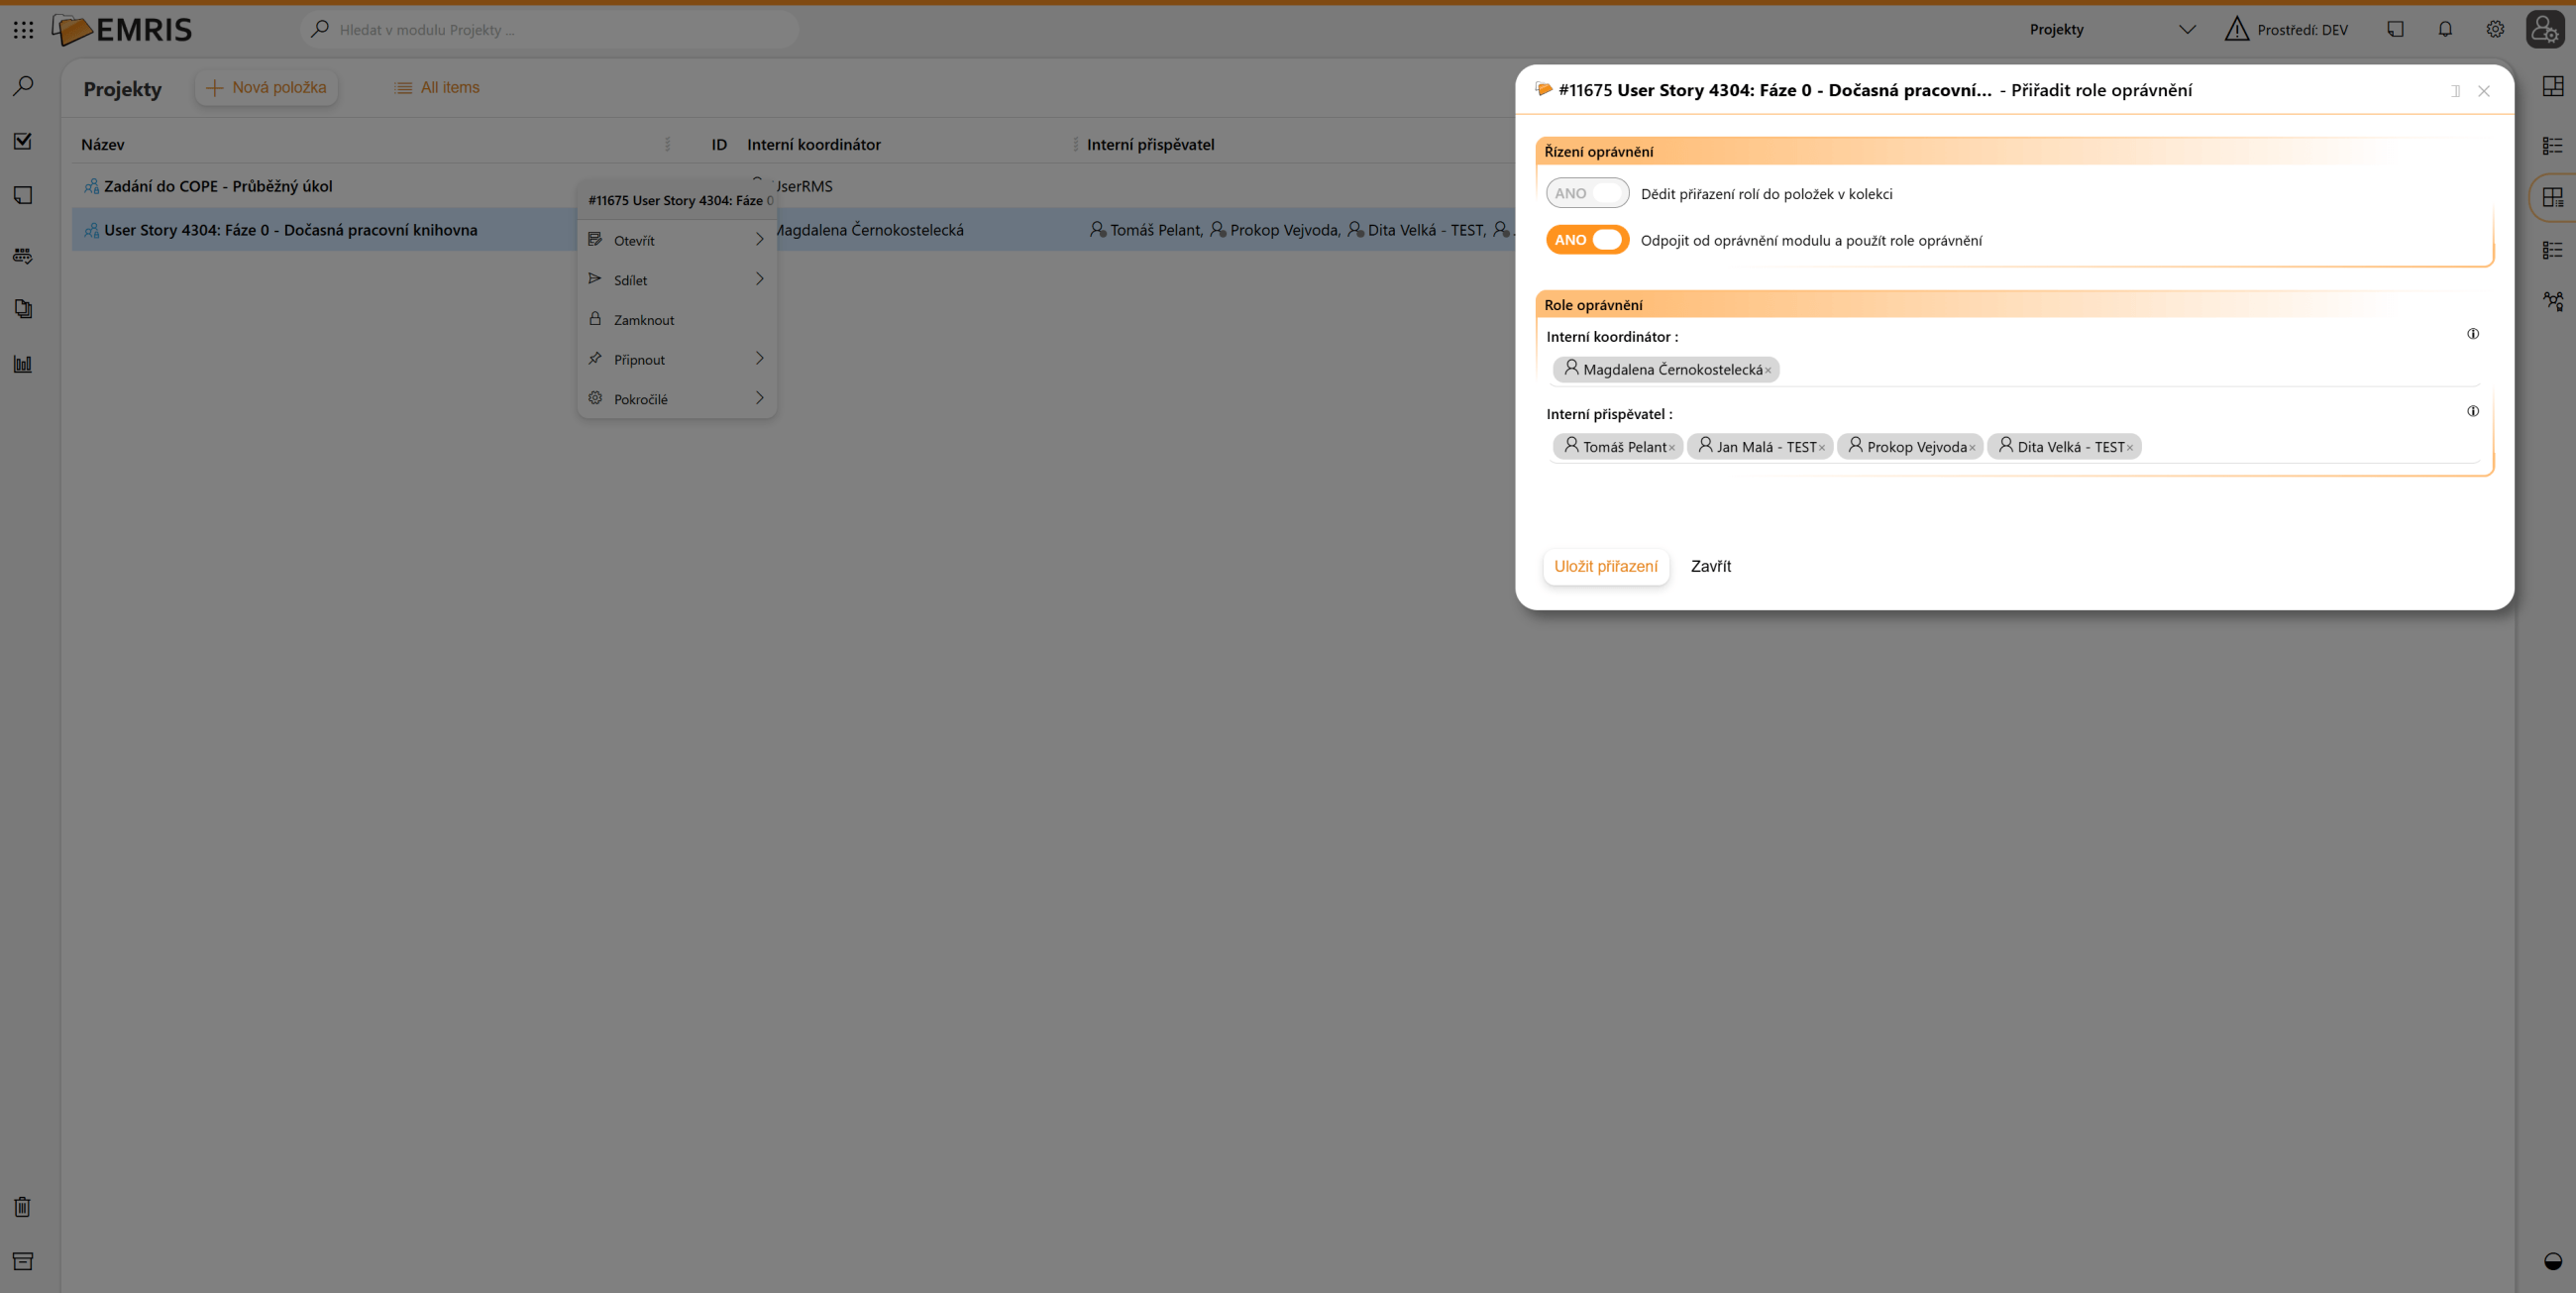
- Položky na připojených modulech – přebírají uživatele a jejich role pro řízení oprávnění na záznamech. K dispozici je možnost individuálního řízení oprávnění (odpojení) na záznamu .
Zjednodušený model nastavení:
Role oprávnění
- → hlavní modul Kolekce
- → hlavní položka
- → připojené moduly a položky
Hlavní funkce
Správa rolí oprávnění
Správce otevře:
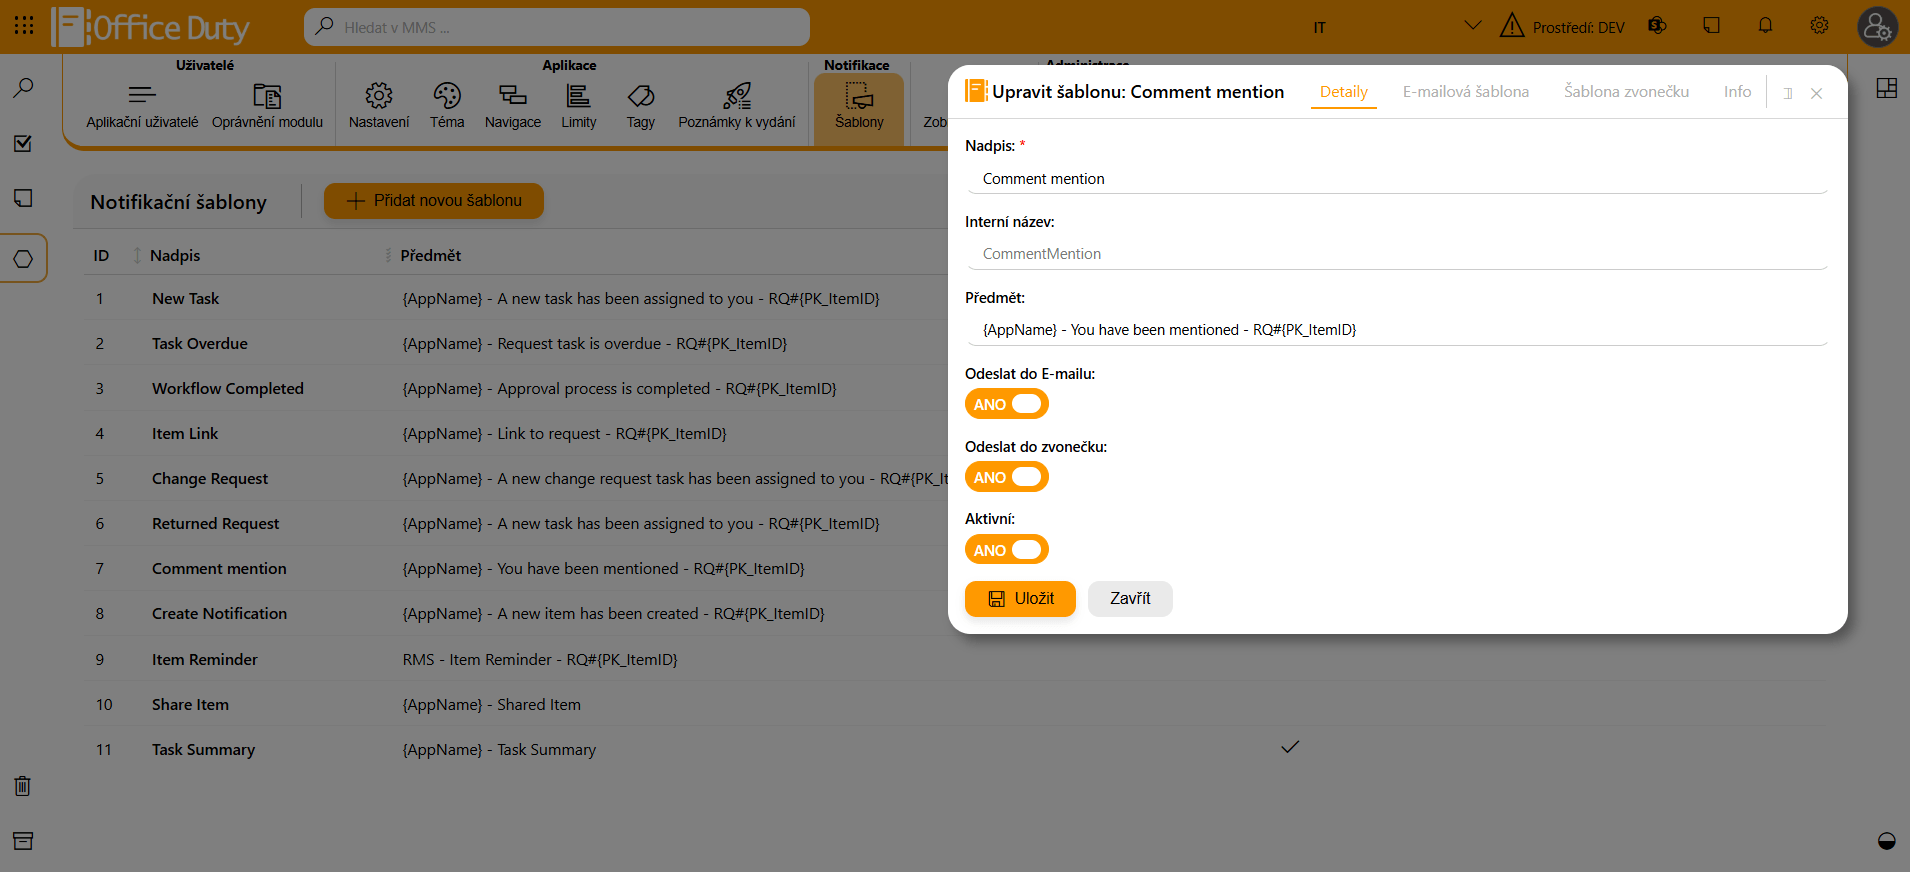
Administrace → Administrace obsahu → Role → Role oprávnění
Zde vytvoří role odpovídající charakteru konkrétní agendy nebo řešení.
Typicky může jít například o role:
- Interní koordinátor
- Interní přispěvatel
- Interní čtenář
- Externí koordinátor
- Externí přispěvatel
- Externí čtenář
Počet, názvy a význam rolí vycházejí z konkrétního aplikačního, procesního a oprávňovacího modelu. Role se vytvářejí centrálně a následně se používají v jednotlivých modulech.
Aktivace řízení oprávnění na hlavním modulu
Správce otevře nastavení hlavního modulu Kolekce a aktivuje možnost:
Nastavení → Možnosti modulu → Používat role oprávnění pro položky
Tím povolí řízení položek hlavního modulu prostřednictvím rolí. Hlavní modul následně představuje výchozí zdroj oprávnění pro položky připojených modulů Kolekce.
Hlavní modul následně představuje výchozí zdroj oprávnění pro položky připojených modulů Kolekce.
Přiřazení oprávnění jednotlivým rolím
V části: Modul → Oprávnění
Správce určí, které role budou v hlavním modulu používány a jaká výchozí oprávnění budou mít.
Příklad nastavení:
| Role | Typická oprávnění |
|---|---|
| Interní koordinátor | View, Edit, Permissions |
| Interní přispěvatel | View, Edit |
| Interní čtenář | View, |
Uvedené kombinace jsou pouze příkladem. Konkrétní oprávnění se nastavují podle odpovědností jednotlivých rolí a požadavků řešené agendy.
Tím je definováno, jaké činnosti mohou členové jednotlivých rolí nad položkami provádět.
Aktivace rolí na připojených modulech
Správce následně otevře nastavení všech modulů připojených do Kolekce a také na nich aktivuje možnost:
Používat role oprávnění pro položky
Aktivace je nutná u každého připojeného modulu, jehož položky mají přebírat oprávnění z hlavní položky Kolekce.
Pokud mají položky vznikat pouze v kontextu Kolekce, je vhodné současně zakázat jejich vytváření přímo z připojeného modulu.
Položky potom mohou vznikat například:
- v hlavním modulu Kolekce,
- z rozhraní hlavní položky detailu Kolekce,
- prostřednictvím procesu,
- prostřednictvím automatizace.
Tím se omezuje vznik položek mimo řízený kontext Kolekce.
Obsazení rolí na hlavní položce
Hlavní položka Kolekce může vzniknout:
-
ručně,
- procesem,
- automatizací,
- například po schválení požadavku.
Na vytvořené hlavní položce se následně určí konkrétní členové jednotlivých rolí.
Příklad:
- Interní koordinátor → Jan Novák
- Interní přispěvatel → Petra Svobodová
- Interní čtenář → skupina Projektový tým
Tím se obecná definice rolí převede na konkrétní oprávnění pro danou hlavní položku a její navazující obsah.
Správa členů rolí
Uživatel s odpovídajícím oprávněním, typicky koordinátor nebo jiná pověřená role, může členy jednotlivých rolí doplňovat nebo měnit. Členem role může být podle konkrétního nastavení uživatel nebo uživatelská skupina. Pokud je role namapována na User sloupec hlavní položky, změna členů role se projeví také v odpovídajícím User sloupci.
Princip vazby - Role
- → člen role
- → User sloupec hlavní položky
Stejnou roli lze díky tomu využít současně pro:
- řízení oprávnění,
- evidenci odpovědných osob,
- zobrazení uživatelů v detailu položky,
- filtrování a vytváření pohledů,
- automatizaci a navazující logiku.
Převzetí oprávnění připojenými položkami
Při vytvoření položky v připojeném modulu Kolekce se oprávnění převezmou z hlavní položky.
Mechanismus lze zjednodušeně vyjádřit takto:
Hlavní položka Kolekce
-
→ role
-
→ členové rolí
-
→ oprávnění
- → nová položka připojeného modulu
Správce tak nemusí nastavovat oprávnění každé nové položky samostatně.
Princip fungování
Funkce odděluje tři úrovně řízení:
- Definice role určuje význam role v rámci řešení.
- Nastavení oprávnění modulu určuje, co mohou členové role provádět.
- Obsazení role na hlavní položce určuje, kteří konkrétní uživatelé nebo skupiny získají daná oprávnění.
Kompletní logický model - Role oprávnění:
- → definice role
- → hlavní modul Kolekce
- → aktivace řízení pomocí rolí
- → přiřazení oprávnění rolím
- → hlavní položka
- → přiřazení uživatelů nebo skupin do rolí
- → připojený modul
- → vytvoření položky
- → převzetí úživatelů z obsazených na hlavní položce a přiřazení oprávnění na položce
Hlavní položka je tak společným zdrojem informace o obsazení rolí a pro přiřazení oprávnění pro navazující položky Kolekce.
Další funkce
Mapování rolí na User sloupce
Role lze na hlavním modulu propojit s odpovídajícími User sloupci.
Mapování umožňuje využívat informaci o členech role nejen pro řízení oprávnění, ale také v dalších částech řešení.
Typické využití:
- zobrazení koordinátora nebo odpovědné osoby,
- filtrování položek podle uživatele,
- vytvoření osobních pohledů,
- odesílání notifikací,
- řízení procesů a automatizací,
- použití odpovědné osoby v navazující aplikační logice.
Zámek položky
Při vytváření nebo správě položky lze použít zámek.
Zámek má při vyhodnocení přístupu nejvyšší prioritu. Je tedy nadřazen standardnímu řízení prostřednictvím rolí i oprávněním převzatým z hlavní položky Kolekce.
Další možnosti
Individuální oprávnění konkrétní položky
Konkrétní položku připojeného modulu lze vyjmout z řízení oprávnění hlavní položkou Kolekce. Po přerušení dědění je možné oprávnění položky upravovat samostatně. Položka následně nepřebírá další změny oprávnění z hlavní položky. Tento stav je v pohledech signalizován ikonou otevřeného zámku.
Standardní oprávnění modulu
Položku lze také zcela odpojit od řízení prostřednictvím Kolekce a používat pro ni standardní oprávnění definovaná na modulu.
Položky tak mohou využívat tři základní režimy:
| Režim | Zdroj oprávnění |
|---|---|
| Děděné řízení | Hlavní položka Kolekce |
| Individuální řízení | Konkrétní položka, Zámek |
| Standardní řízení | Oprávnění nastavená na modulu |
Omezení
-
Role musí být vytvořeny před jejich použitím v oprávnění modulů.
-
Řízení prostřednictvím rolí musí být aktivováno na hlavním i příslušných připojených modulech.
-
Připojená položka musí vzniknout v kontextu hlavní položky, aby mohla převzít její oprávnění.
-
Zámek položky má při vyhodnocení přístupu vyšší prioritu než standardní role a děděná oprávnění.
-
Po přerušení dědění se oprávnění konkrétní položky spravují samostatně.
-
User sloupce odpovídající jednotlivým rolím není nutné vytvářet na všech připojených modulech.
-
U připojených modulů omezit možnost vytvářet položky samostatně mimo Kolekci.
-
Konkrétní role, oprávnění a možnosti jejich správy vždy vycházejí z implementačního scénáře dané agendy.
Doporučeným principem je: Obsazení rolí řídit na hlavní položce Kolekce a do připojených modulů přenášet především výsledná oprávnění.
Klíčové funkce
-
centrální definice rolí oprávnění,
-
přiřazení výchozích oprávnění rolím,
-
obsazení rolí na hlavní položce,
-
přenos oprávnění na připojené položky,
-
mapování rolí na User sloupce,
-
individuální řízení oprávnění položky,
-
přerušení dědění oprávnění,
-
použití zámku položky.
Typické scénáře
-
řízení přístupu k projektové Kolekci,
-
oddělení interních a externích rolí,
-
správa členů projektového nebo pracovního týmu,
-
automatické převzetí oprávnění novou položkou,
-
individuální zpřístupnění vybrané položky,
-
odpojení položky od centrálního řízení,
-
ochrana citlivé položky prostřednictvím zámku.
Související stránky
Galerie