#04 Aplikační tenant MMS
Představení aplikačního tenantu jako samostatného aplikačního prostoru platformy MMS s vlastní konfigurací, správou uživatelských přístupů, moduly, procesy a odděleným datovým prostředím.
Úvod
Platforma MMS umožňuje vytvářet a provozovat samostatné aplikační tenanty (APP Tenant), které vymezují konkrétní aplikační prostředí organizace nebo její vymezené části.
Aplikační tenant (APP Tenant ) sdružuje konfiguraci, uživatele a jejich přístupy, moduly, procesy, data a další služby potřebné pro provoz podnikových aplikací a agend. Jednotlivé aplikační tenanty jsou vzájemně izolované a mohou být nezávisle konfigurovány a spravovány.
V rámci jednoho provozního prostředí MMS tak může podle zvoleného provozního modelu existovat více APP Tenantů s rozdílným účelem, konfigurací a obsahem.
Architektonické principy
Aplikační tenant představuje hranici konkrétního aplikačního prostředí MMS.
Každý tenant má:
- → vlastní administraci,
- → vlastní konfiguraci systému,
- → vlastní správu uživatelských přístupů,
- → vlastní moduly, procesy a podnikové agendy,
- → oddělené datové prostředí.
APP Tenant je provozován izolovaně od ostatních aplikačních tenantů, současně však využívá společné služby a mechanismy platformy MMS.
APP Tenant určuje hranici konkrétního aplikačního prostředí, nikoli hranici jedné podnikové aplikace nebo agendy.
Obsah aplikačního tenantu
Konfigurace a administrace
Každý APP Tenant má vlastní konfiguraci, která určuje jeho vlastnosti, dostupné funkce a výslednou podobu pracovního prostředí. Správa probíhá prostřednictvím administrace příslušného aplikačního tenantu.
Konfigurace zahrnuje například nastavení uživatelů, rolí a oprávnění, navigace, tagů, notifikací a dalších společných vlastností aplikačního prostředí.
Uživatelé, role a oprávnění
APP Tenant vede vlastní evidenci uživatelů a jejich aplikačního kontextu, rolí a oprávnění.
Identita uživatelů je ověřována prostřednictvím Microsoft Entra ID, zatímco MMS na ověřenou identitu navazuje vlastní model aplikačních rolí, oprávnění a dalších pravidel konkrétního aplikačního prostředí.
Moduly a procesy
V rámci APP Tenantu lze vytvářet, konfigurovat a spravovat moduly a procesy, které mohou být samostatně využívány nebo vzájemně kombinovány při sestavování podnikových aplikací a agend.
Procesy jsou z pohledu návrhu, konfigurace a použití součástí konkrétního APP Tenantu. Jejich zpracování a procesní data jsou technicky zajišťována prostřednictvím společného řešení EM-BASE, které využívá databázové schéma BASE.
Toto technické uspořádání nemění logickou příslušnost procesu k APP Tenantu ani jeho vazby na aplikační data, dokumenty, úkoly a další související objekty.
Podnikové aplikace a agendy
Jeden APP Tenant může obsahovat více podnikových aplikací a agend, které využívají společné služby MMS a podle potřeby propojují dokumenty, požadavky, úkoly, data a procesy.
Společný APP Tenant umožňuje těmto řešením využívat jednotné principy správy, navigace, uživatelských přístupů a dalších služeb platformy.
Data
Každý APP Tenant má vlastní oddělené prostředí pro aplikační data a konfiguraci. Aplikační data jednotlivých APP Tenantů jsou z tohoto pohledu vzájemně izolována.
Dokumenty a soubory mohou být podle architektury a konfigurace konkrétního řešení ukládány také v podporovaných externích úložištích.
Detailní způsob ukládání a propojení informací popisuje
Datová a dokumentová architektura MMS.
Izolace apliakčních tenantů
Izolace APP Tenantů umožňuje provozovat na společné platformě MMS více samostatných aplikačních prostředí bez vzájemného směšování jejich konfigurace, uživatelů a dat.
Izolace se uplatňuje zejména na úrovni:
- konfigurace,
- uživatelských přístupů a rolí,
- aplikačních dat,
- modulů, procesů a agend.
Společné technologické a produktové komponenty mohou být podle provozního modelu sdíleny, aniž by tím byla narušena logická izolace jednotlivých APP Tenantů.
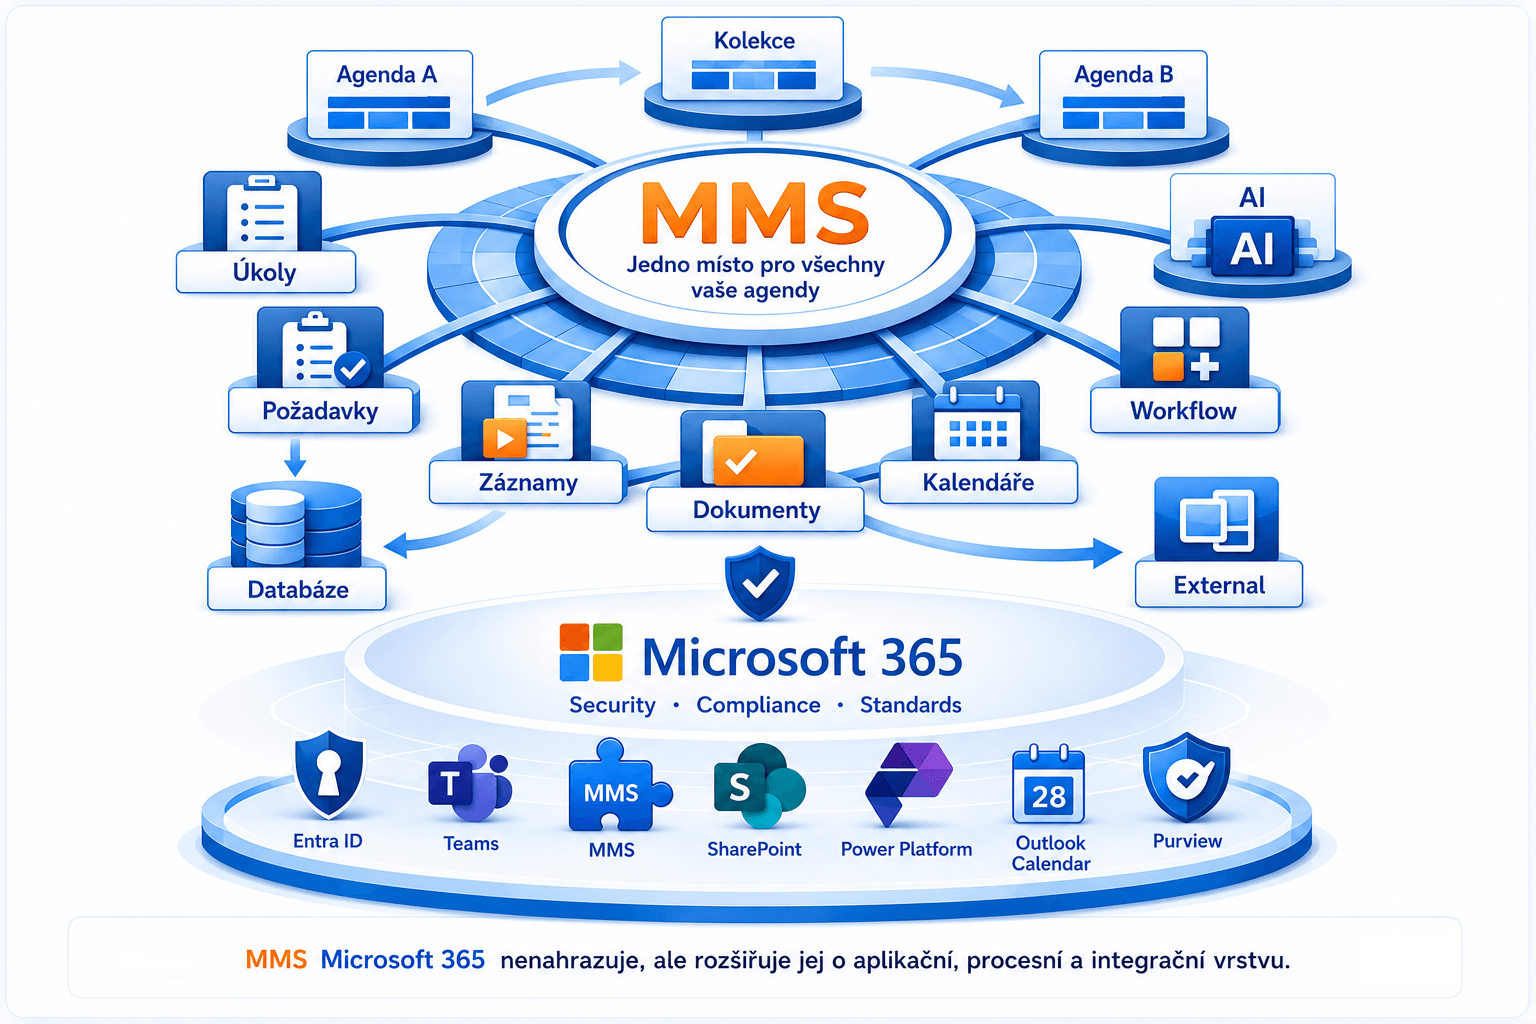
Aplikační tenant MMS a Microsoft 365 tenant
Tyto dva pojmy je nutné důsledně rozlišovat.
Microsoft 365 tenant představuje prostředí služeb Microsoft 365 dané organizace.
Aplikační tenant MMS představuje samostatný aplikační prostor uvnitř platformy MMS.
MMS může být propojeno s Microsoft 365 tenantem organizace a využívat jeho služby, například Microsoft Entra ID nebo SharePoint. Aplikační tenant MMS však není jeho kopií ani synonymem.
Více aplikací a agend
v jednom APP Tenantu
Aplikační tenant není vytvářen automaticky pro každou jednotlivou podnikovou agendu.
Pokud to odpovídá požadavkům organizace a architektuře řešení, může jeden tenant poskytovat společný základ pro více aplikací a agend. Ty mohou využívat společné uživatele, role, navigaci, systémové služby a další možnosti platformy a současně si zachovávat vlastní moduly, procesy a pracovní kontext.
Tento princip podporuje postupný rozvoj podnikového aplikačního prostředí bez nutnosti vytvářet pro každou novou agendu samostatný APP Tenant.
Vazba na provozní
model MMS
Způsob vytváření a provozu APP Tenantů závisí na zvoleném provozním modelu MMS.
Podle provozního modelu se může lišit způsob sdílení infrastruktury, umístění prostředí a provozní odpovědnosti. Logický princip APP Tenantu jako samostatného aplikačního a datového prostoru tím zůstává zachován.
Detailní varianty popisuje stránka
Provozní modely MMS.
Vymezení aplikačního tenantu
Pro správnou interpretaci je důležité rozlišovat:
-
APP Tenant není Microsoft 365 tenant.
-
APP Tenant není jedna podniková aplikace nebo agenda.
-
APP Tenant není jeden modul.
-
APP Tenant není MMS CORE ani MMS CLIENT.
-
V jednom APP Tenantu může existovat více modulů, aplikací a agend.
-
Konfigurace a aplikační data jednotlivých APP Tenantů jsou vzájemně odděleny.
-
APP Tenant využívá společné služby MMS podle konkrétního provozního modelu.
Klíčové principy
-
Samostatný aplikační prostor
-
Vlastní konfigurace a administrace
-
Vlastní správa přístupů
-
Oddělené datové prostředí
-
Více modulů, aplikací a agend
-
Společné služby platformy MMS
-
Izolace mezi tenanty
-
Vazba na Microsoft 365
Související stránky
Galerie